Domain schnelldrogentest.de kaufen?
Wir ziehen mit dem Projekt
schnelldrogentest.de um.
Sind Sie am Kauf der Domain
schnelldrogentest.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schnelldrogentest.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Botnet Detection, Fachbücher von Cliff Wang, Wenke Lee, David DagonDas Buch "Botnet Detection: Countering the Largest Security Threat" bietet eine umfassende Analyse der Bedrohungen, die von Botnets ausgehen, und stellt innovative Ansätze zur Erkennung und Bekämpfung dieser Sicherheitsrisiken vor. Herausgegeben von führenden Experten auf diesem Gebiet, basiert das Werk auf den Ergebnissen eines Workshops, der im Juni 2006 stattfand. Es vereint aktuelle Forschungsergebnisse und Techniken zur Botnet-Erkennung sowie Strategien zur Reaktion auf diese Bedrohungen. Die Inhalte sind sowohl für Fachleute aus der Industrie als auch für akademische Forscher von Bedeutung und bieten wertvolle Einblicke in die neuesten Entwicklungen und Herausforderungen im Bereich der Cybersicherheit. Das Buch eignet sich zudem als ergänzendes Lehrmaterial für fortgeschrittene Studierende der Informatik und stellt eine wichtige Ressource für alle dar, die sich mit der Thematik der Botnets auseinandersetzen möchten.139,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Candida Test – Darm-Hefepilze NachweisDer Candida Test Hefepilze wie Candida albicans gehören bei den meisten Menschen in geringen Mengen zur natürlichen Flora von Darm und Schleimhäuten. Gerät dieses Gleichgewicht aus der Balance, können sich Candida-Hefen stärker vermehren und mit verschiedenen Beschwerden einhergehen. Dieser Test gibt dir Klarheit über eine mögliche Überbesiedelung, ganz einfach über eine Urin-Probe – diskret zu Hause durchführbar, ausgewertet im deutschen Partnerlabor. Der Test kann bei Blähungen, Völlegefühl, Magenschmerzen, Verstopfung oder Durchfall, Nahrungsunverträglichkeiten, Sodbrennen, Kopfschmerzen, Gelenkbeschwerden, verstärktem Appetit auf Süßes, wiederkehrender Erschöpfung oder anderen Hinweisen auf eine gestörte Darmflora sinnvoll sein. Candida albicans: Ursachen, Risikofaktoren und mögliche Beschwerden Candida albicans kommt natürlicherweise unter anderem im Verdauungstrakt sowie auf den Schleimhäuten von Mund, Rachen und Genitalbereich vor. Ist das Immunsystem geschwächt oder die natürliche bakterielle Flora gestört, können sich Candida-Hefen stärker vermehren. Je nach betroffenem Körperbereich können beispielsweise Beschwerden im Darm, Mund- und Rachenraum, Genitalbereich oder auf der Haut auftreten. Eine übermäßige Vermehrung kann unter anderem durch die Einnahme von Antibiotika, Kortisonpräparaten, Zytostatika oder Immunsuppressiva, durch orale Verhütungsmittel, Chemotherapie, Diabetes, Operationen oder ein geschwächtes Immunsystem begünstigt werden. Auch eine zuckerreiche Ernährung mit vielen Süßigkeiten, Weißmehlprodukten und raffinierten Kohlenhydraten sowie hoher Alkoholkonsum und Stress können das Wachstum fördern. Ein enger Kontakt zu Menschen mit einer Candida-Überbesiedelung kann eine Übertragung ebenfalls begünstigen, insbesondere bei geschwächter Abwehr. Mögliche Beschwerden reichen von Blähungen, Völlegefühl, Verstopfung oder Durchfall über Sodbrennen und Nahrungsunverträglichkeiten bis hin zu Müdigkeit und Stimmungsschwankungen. Welche Symptome auftreten, hängt unter anderem davon ab, welcher Körperbereich betroffen ist. Das wird analysiert aus dem Urin: D-Arabinitol (Stoffwechselprodukt verschiedener Candida-Spezies, Marker für Hefewachstum im Dünndarm) D-Arabinitol: Was der Wert über Candida aussagen kann D-Arabinitol ist ein Stoffwechselprodukt verschiedener Candida-Spezies. Vermehren sich Candida-Hefen verstärkt, können die D-Arabinitol-Werte im Blut und Urin ansteigen. Der Wert dient daher als indirekter Marker für erhöhtes Hefewachstum und kann Hinweise auf eine Candida-Belastung geben. Eine Bestimmung kann insbesondere bei Verdauungsbeschwerden, starken oder wiederkehrenden Genitalmykosen sowie bei erhöhten Candida-Konzentrationen im Stuhl oder auf den Schleimhäuten von Mund und Rachen sinnvoll sein. Auch bei einem geschwächten Immunsystem, Diabetes, Tumorerkrankungen, entzündlichen Darmerkrankungen oder während beziehungsweise nach der Einnahme von Zytostatika, Immunsuppressiva oder Breitbandantibiotika kann der Test zur weiteren Abklärung eingesetzt werden. Um auch direkt deinen Darm zu überprüfen, schau dir unsere Darm-Tests an. Durchführung des Tests Nach deiner Bestellung erhältst du das Testset mit allen notwendigen Materialien und einer ausführlichen Anleitung. In dieser Anleitung erfährst du detailliert, wann und wie du die Probe abnehmen solltest. Lies dir das Dokument unbedingt vorher sorgfältig durch. Anschließend nimmst du die Probe ab und sendest sie mit dem beiliegenden vorausgefüllten Rücksendeumschlag kostenlos an unser deutsches Partnerlabor. Auswertung und Befund Nach etwa 10 bis 14 Werktagen erhältst du einen ausführlichen und leicht verständlichen Befund, der dir aufzeigt, ob dein Wert im Normbereich liegt oder Auffälligkeiten bestehen. So bekommst du einen klaren Überblick über deine persönlichen Ergebnisse. Deine Privatsphäre ist uns wichtig Die Entnahme der Probe für den Test kannst du diskret zu Hause durchführen. Wir und unser deutsches Partnerlabor, das mit der Durchführung der Analysen beauftragt wird, nehmen den Schutz deiner Daten sehr ernst. Deshalb hast du den alleinigen Zugang zu diesen Informationen. Sie werden niemals an nicht autorisierte Dritte weitergegeben. Zudem werden alle Proben unmittelbar nach der Analyse entsorgt.48,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
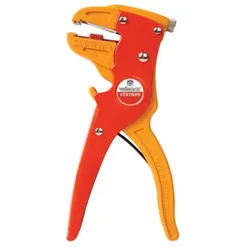
Toolland Automatische Schneide- und Abisolierzange, schnell, sicher und einfach zu bedienenVerschwenden Sie keine Zeit mehr mit manuellem Schneiden und Abisolieren von Drähten. Entdecken Sie unsere automatische Schneide- und Abisolierzange, das ultimative Werkzeug für effiziente Verdrahtungsaufgaben. Ob Sie ein Profi in der Elektroindustrie sind oder einfach einige Heimwerkerprojekte angehen, diese rote Zange garantiert Sicherheit, Geschwindigkeit und Bequemlichkeit bei all Ihren Schneide- und Abisolierarbeiten. Diese Zange ist selbstregulierend und kann Drahtstriplängen von bis zu 25 mm verarbeiten. Sie eignet sich für Drahtstärken von 0,2 mm bis 6 mm, was sie zu einem vielseitigen Werkzeug für unterschiedliche Anwendungen macht. Mit einem Gewicht von nur 240 g ist diese Zange leicht und einfach zu handhaben. Egal, ob Sie ein Kabel abschneiden oder Drähte abisolieren müssen, diese Zange erledigt die Arbeit im Handumdrehen. Vereinfachen Sie Ihre Arbeit mit der automatischen Schneide- und Abisolierzange und erleben Sie die Vorteile schnellen und präzisen Arbeitens.8,22 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie funktioniert ein HIV-Test und wie zuverlässig ist das Ergebnis?
Ein HIV-Test kann entweder durch eine Blutprobe oder einen Mundabstrich durchgeführt werden, um nach Antikörpern oder dem Virus selbst zu suchen. Das Ergebnis ist in der Regel nach einigen Tagen verfügbar und gilt als sehr zuverlässig, jedoch kann es in seltenen Fällen zu falsch positiven oder falsch negativen Ergebnissen kommen. Es wird empfohlen, den Test regelmäßig durchzuführen, insbesondere bei Risikoverhalten. **
-
Was bedeutet diskret genau?
Diskret bedeutet, dass etwas unauffällig, unaufdringlich oder vertraulich ist. Es bezieht sich auf eine Handlung oder ein Verhalten, das nicht öffentlich oder offensichtlich ist. Diskretion kann auch bedeuten, dass Informationen vertraulich behandelt werden und nicht weitergegeben werden. **

Wie funktioniert ein Drogen Test?
Ein Drogentest funktioniert durch die Analyse von biologischen Proben wie Urin, Blut, Speichel oder Haaren auf das Vorhandensein von Drogen oder deren Metaboliten. In der Regel werden spezifische chemische Substanzen oder Marker gesucht, die auf den Konsum von illegalen Drogen hinweisen. Die Proben werden in einem Labor analysiert, wo verschiedene Testverfahren wie chromatographische Techniken oder immunologische Tests angewendet werden. Die Ergebnisse werden dann interpretiert und können Aufschluss darüber geben, ob jemand Drogen konsumiert hat. **
Wie funktioniert ein Speicheltest zur Drogen- oder Alkoholanalyse und wie zuverlässig ist das Ergebnis?
Ein Speicheltest zur Drogen- oder Alkoholanalyse wird durchgeführt, indem eine Probe des Speichels des Probanden entnommen und auf bestimmte Substanzen getestet wird. Die Ergebnisse sind in der Regel zuverlässig, da die Tests spezifisch auf bestimmte Substanzen reagieren und eine hohe Genauigkeit aufweisen. Allerdings können externe Faktoren wie falsche Handhabung oder Verunreinigungen das Ergebnis beeinflussen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Buchmann, Joachim: Positionierung - einfach, schnell und sicherPositionierung - einfach, schnell und sicher , Nur ein Jahr nach Erscheinen der ersten Auflage liegt nun die zweite, überarbeitete Auflage des Buches vor! Es wurde von den Autoren gründlich durchgearbeitet und ergänzt um die Positionierungsbehandlung bei ulnarer Epikondylopathie sowie um wertvolle Informationen in den Exkursen aus dem Erfahrungsschatz der Autoren. Dieses "Praxis-Bilderbuch" bietet eine außerordentlich präzise und praktikable Anleitung mit Punkt-für-Punkt-Handlungsanweisungen und einprägsamen Zeichnungen. Die Autoren beschreiben ihr Konzept für eine Weiterentwicklung und Optimierung der von Lawrence Jones entwickelten Strain-Counterstrain-Technik. Der Therapeut wird im Buch Schritt für Schritt durch die Behandlung der verschiedenen Körperregionen geführt. Die Grundlage von Jones' Theorie ist die Beobachtung, dass Patienten jeden Schmerz innerhalb des Bewegungssystems durch eine bestimmte Körperposition versuchen zu reduzieren. Er fand Zonen vermehrter Spannung an der Körperoberfläche, Tenderpoints genannt, die für ihn Hinweis auf schmerzhafteFunktionsbeeinträchtigung und gleichzeitig Ausgangspunkt der Behandlung waren. Die Strain-Counterstrain-Technik ist darauf gerichtet, über eine für den Patienten schmerzarme, im besten Fall schmerzfreie Positionierung eine Dysfunktion und die damit verbundene Spannungsvermehrung zu beseitigen.. Die Methode basiert auf neurophysiologischen Überlegungen. Sie erfordert jedoch langsame Positionierungs- und Palpationsschritte und verursacht damit einen immensen Zeitaufwand. Dies führte die Autoren zu der Überlegung, ob nicht Fazilitationstechniken im Rahmen der Durchführung der Methode diesen Zeitaufwand reduzieren könnten. Sie entwickelten ein nahezu durchgängig mit Kompression, gelegentlich auch mit Traktion arbeitendes Behandlungsvorgehen, das bei unverminderter Effektivität eine entscheidende Zeitoptimierung ermöglicht. Daraus wiederum entstand eine detaillierte Handlungsanweisung für das Auffinden von Tenderpoints, deren Zuordnung zu Funktionsstörungen am Bewegungssystem und zum jeweiligen therapeutischen Vorgehen. , Seife > Autopflege & Aufbereitung , Erscheinungsjahr: 201907, Produktform: Kartoniert, Autoren: Buchmann, Joachim~Heidrich, Marina~Röper-Krejza, Birgit, Edition: REV, Auflage: 19002, Seitenzahl/Blattzahl: 205, Abbildungen: über 150 Abbildungen, Keyword: Bewegungsapparat; Bewegungsbeeinträchtigung; Epicondylitis; Faszillationstechniken; Funktionsfähigkeit; Halswirbelsäule; Iliosakralgelenk; Kompression; Manuelle Behandlung; Manuelle Therapie; Neurophysiologie; Osteopathie; Palpation; Physiotherapie; Schmerz; Schmerzbehandlung; Strain-Counterstrain-Technik; Tenderpoints; Traktion; ulnare Epikondylopathie, Fachschema: Chiropraktik~Manuelle Medizin / Chiropraktik~Osteopathie~Wirbelsäule / Osteopathie~Orthopädie~Physikalische Therapie~Physiotherapie, Fachkategorie: Physiotherapie~Chiropraktik und Osteopathie, Warengruppe: HC/Alternative Medizin/Naturmedizin/Homöopathie, Fachkategorie: Orthopädie und Brüche, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiener Verlag, Verlag: Kiener Verlag, Verlag: KIENER Verlag, Länge: 269, Breite: 198, Höhe: 17, Gewicht: 698, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783943324730, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 200044562,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Botnet Detection, Fachbücher von Cliff Wang, Wenke Lee, David DagonDas Buch "Botnet Detection: Countering the Largest Security Threat" bietet eine umfassende Analyse der Bedrohungen, die von Botnets ausgehen, und stellt innovative Ansätze zur Erkennung und Bekämpfung dieser Sicherheitsrisiken vor. Herausgegeben von führenden Experten auf diesem Gebiet, basiert das Werk auf den Ergebnissen eines Workshops, der im Juni 2006 stattfand. Es vereint aktuelle Forschungsergebnisse und Techniken zur Botnet-Erkennung sowie Strategien zur Reaktion auf diese Bedrohungen. Die Inhalte sind sowohl für Fachleute aus der Industrie als auch für akademische Forscher von Bedeutung und bieten wertvolle Einblicke in die neuesten Entwicklungen und Herausforderungen im Bereich der Cybersicherheit. Das Buch eignet sich zudem als ergänzendes Lehrmaterial für fortgeschrittene Studierende der Informatik und stellt eine wichtige Ressource für alle dar, die sich mit der Thematik der Botnets auseinandersetzen möchten.139,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Candida Test – Darm-Hefepilze NachweisDer Candida Test Hefepilze wie Candida albicans gehören bei den meisten Menschen in geringen Mengen zur natürlichen Flora von Darm und Schleimhäuten. Gerät dieses Gleichgewicht aus der Balance, können sich Candida-Hefen stärker vermehren und mit verschiedenen Beschwerden einhergehen. Dieser Test gibt dir Klarheit über eine mögliche Überbesiedelung, ganz einfach über eine Urin-Probe – diskret zu Hause durchführbar, ausgewertet im deutschen Partnerlabor. Der Test kann bei Blähungen, Völlegefühl, Magenschmerzen, Verstopfung oder Durchfall, Nahrungsunverträglichkeiten, Sodbrennen, Kopfschmerzen, Gelenkbeschwerden, verstärktem Appetit auf Süßes, wiederkehrender Erschöpfung oder anderen Hinweisen auf eine gestörte Darmflora sinnvoll sein. Candida albicans: Ursachen, Risikofaktoren und mögliche Beschwerden Candida albicans kommt natürlicherweise unter anderem im Verdauungstrakt sowie auf den Schleimhäuten von Mund, Rachen und Genitalbereich vor. Ist das Immunsystem geschwächt oder die natürliche bakterielle Flora gestört, können sich Candida-Hefen stärker vermehren. Je nach betroffenem Körperbereich können beispielsweise Beschwerden im Darm, Mund- und Rachenraum, Genitalbereich oder auf der Haut auftreten. Eine übermäßige Vermehrung kann unter anderem durch die Einnahme von Antibiotika, Kortisonpräparaten, Zytostatika oder Immunsuppressiva, durch orale Verhütungsmittel, Chemotherapie, Diabetes, Operationen oder ein geschwächtes Immunsystem begünstigt werden. Auch eine zuckerreiche Ernährung mit vielen Süßigkeiten, Weißmehlprodukten und raffinierten Kohlenhydraten sowie hoher Alkoholkonsum und Stress können das Wachstum fördern. Ein enger Kontakt zu Menschen mit einer Candida-Überbesiedelung kann eine Übertragung ebenfalls begünstigen, insbesondere bei geschwächter Abwehr. Mögliche Beschwerden reichen von Blähungen, Völlegefühl, Verstopfung oder Durchfall über Sodbrennen und Nahrungsunverträglichkeiten bis hin zu Müdigkeit und Stimmungsschwankungen. Welche Symptome auftreten, hängt unter anderem davon ab, welcher Körperbereich betroffen ist. Das wird analysiert aus dem Urin: D-Arabinitol (Stoffwechselprodukt verschiedener Candida-Spezies, Marker für Hefewachstum im Dünndarm) D-Arabinitol: Was der Wert über Candida aussagen kann D-Arabinitol ist ein Stoffwechselprodukt verschiedener Candida-Spezies. Vermehren sich Candida-Hefen verstärkt, können die D-Arabinitol-Werte im Blut und Urin ansteigen. Der Wert dient daher als indirekter Marker für erhöhtes Hefewachstum und kann Hinweise auf eine Candida-Belastung geben. Eine Bestimmung kann insbesondere bei Verdauungsbeschwerden, starken oder wiederkehrenden Genitalmykosen sowie bei erhöhten Candida-Konzentrationen im Stuhl oder auf den Schleimhäuten von Mund und Rachen sinnvoll sein. Auch bei einem geschwächten Immunsystem, Diabetes, Tumorerkrankungen, entzündlichen Darmerkrankungen oder während beziehungsweise nach der Einnahme von Zytostatika, Immunsuppressiva oder Breitbandantibiotika kann der Test zur weiteren Abklärung eingesetzt werden. Um auch direkt deinen Darm zu überprüfen, schau dir unsere Darm-Tests an. Durchführung des Tests Nach deiner Bestellung erhältst du das Testset mit allen notwendigen Materialien und einer ausführlichen Anleitung. In dieser Anleitung erfährst du detailliert, wann und wie du die Probe abnehmen solltest. Lies dir das Dokument unbedingt vorher sorgfältig durch. Anschließend nimmst du die Probe ab und sendest sie mit dem beiliegenden vorausgefüllten Rücksendeumschlag kostenlos an unser deutsches Partnerlabor. Auswertung und Befund Nach etwa 10 bis 14 Werktagen erhältst du einen ausführlichen und leicht verständlichen Befund, der dir aufzeigt, ob dein Wert im Normbereich liegt oder Auffälligkeiten bestehen. So bekommst du einen klaren Überblick über deine persönlichen Ergebnisse. Deine Privatsphäre ist uns wichtig Die Entnahme der Probe für den Test kannst du diskret zu Hause durchführen. Wir und unser deutsches Partnerlabor, das mit der Durchführung der Analysen beauftragt wird, nehmen den Schutz deiner Daten sehr ernst. Deshalb hast du den alleinigen Zugang zu diesen Informationen. Sie werden niemals an nicht autorisierte Dritte weitergegeben. Zudem werden alle Proben unmittelbar nach der Analyse entsorgt.48,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Toolland Automatische Schneide- und Abisolierzange, schnell, sicher und einfach zu bedienenVerschwenden Sie keine Zeit mehr mit manuellem Schneiden und Abisolieren von Drähten. Entdecken Sie unsere automatische Schneide- und Abisolierzange, das ultimative Werkzeug für effiziente Verdrahtungsaufgaben. Ob Sie ein Profi in der Elektroindustrie sind oder einfach einige Heimwerkerprojekte angehen, diese rote Zange garantiert Sicherheit, Geschwindigkeit und Bequemlichkeit bei all Ihren Schneide- und Abisolierarbeiten. Diese Zange ist selbstregulierend und kann Drahtstriplängen von bis zu 25 mm verarbeiten. Sie eignet sich für Drahtstärken von 0,2 mm bis 6 mm, was sie zu einem vielseitigen Werkzeug für unterschiedliche Anwendungen macht. Mit einem Gewicht von nur 240 g ist diese Zange leicht und einfach zu handhaben. Egal, ob Sie ein Kabel abschneiden oder Drähte abisolieren müssen, diese Zange erledigt die Arbeit im Handumdrehen. Vereinfachen Sie Ihre Arbeit mit der automatischen Schneide- und Abisolierzange und erleben Sie die Vorteile schnellen und präzisen Arbeitens.8,22 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
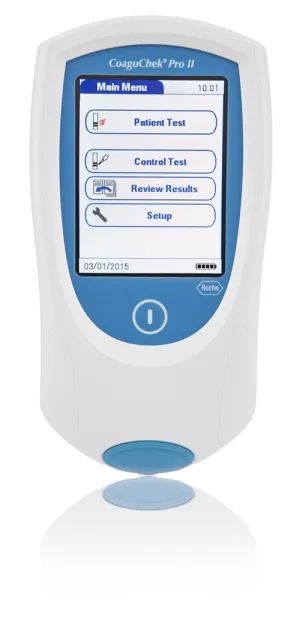
Roche Diagnostik CoaguChek Pro II Gerät - incl. Netzteil, Ärztliche INR-Kontrolle einfach, schnell und zuverlässig 07210841003CoaguChek® Pro II Gerät – professionelles INR- und aPTT-Messgerät für Point-of-Care-Gerinnungsdiagnostik Das CoaguChek® Pro II von Roche Diagnostics ist ein professionelles Point-of-Care-Gerät zur schnellen Bestimmung von PT/INR- und aPTT-Werten direkt am Patienten. Das mobile Gerinnungsmessgerät eignet sich für Arztpraxen, Kliniken, Intensivbereiche, OP, Notaufnahme und andere professionelle medizinische Einsatzbereiche. Durch die elektrochemische Messmethode und die geringe benötigte Blutmenge unterstützt das System eine schnelle und standardisierte Gerinnungsdiagnostik unmittelbar vor Ort. Das Gerät kombiniert mobile Anwendung, digitale Datenverwaltung und moderne Konnektivitätsfunktionen für den professionellen Praxis- und Klinikalltag. Produktvorteile Professionelles Point-of-Care-Gerät für Gerinnungsdiagnostik Bestimmung von PT/INR- und aPTT-Werten Nur 8 µl Vollblut erforderlich Geeignet für kapillares, venöses und arterielles Vollblut PT/INR-Ergebnisse in weniger als einer Minute Großer farbiger Touchscreen Integrierter 2D-Barcode-Scanner WLAN-Funktion zur Datenübertragung Speicher für bis zu 2000 Ergebnisse Mobile Nutzung durch integrierten Akku möglich Für professionelle Anwendung in Praxis und Klinik Lieferung inklusive Netzteil Anwendungsbereiche Gerinnungsmanagement in Arztpraxen INR-Kontrolle bei antikoagulierten Patienten Point-of-Care-Gerinnungsdiagnostik Klinik, Intensivstation und OP Notaufnahme und Akutversorgung Mobile medizinische Versorgung Professionelle PT/INR- und aPTT-Messung Messprinzip und Anwendung Das CoaguChek® Pro II arbeitet mit elektrochemischer Messung nach Aktivierung der Gerinnungskaskade. Je nach verwendetem Teststreifen können PT/INR- oder aPTT-Werte bestimmt werden. Für die Messung wird lediglich eine geringe Menge frischen Vollbluts benötigt. Die Probenauftragung kann seitlich oder von oben auf den Teststreifen erfolgen. Die intuitive Benutzerführung über Touchscreen unterstützt standardisierte Arbeitsabläufe im professionellen Umfeld. Datenmanagement und Konnektivität Das Gerät verfügt über integrierte WLAN-Funktionen, einen 2D-Barcode-Scanner sowie digitale Speicher- und Verwaltungsfunktionen für Testergebnisse. Dadurch eignet sich das System für dokumentationspflichtige Arbeitsbereiche mit zentralem Datenmanagement. Patienten- und Benutzeridentifikationen können über Barcode erfasst werden. Die gespeicherten Ergebnisse lassen sich in bestehende Dokumentations- und Datenmanagementprozesse integrieren. Technische Daten Produktart Point-of-Care-Gerinnungsmessgerät Messparameter PT/INR und aPTT Messprinzip Elektrochemische Messung Probenmaterial Frisches kapillares, venöses oder arterielles Vollblut Mindestprobenvolumen 8 µl Display Farbiger Touchscreen Speicherkapazität Bis zu 2000 Testergebnisse Konnektivität WLAN Barcode-Scanner Integrierter 2D-Barcodescanner Stromversorgung Netzteil und integrierter Akku Anwendungsbereich Professionelle medizinische Anwendung Hersteller Roche Diagnostics Lieferumfang CoaguChek® Pro II Gerät Netzteil Benutzerhandbuch Dokumentation Hinweis Für den Betrieb werden kompatible CoaguChek® PT- und aPTT-Teststreifen benötigt. Das Gerät ist für professionelle medizinische Anwender vorgesehen und nicht zur Selbstanwendung bestimmt. CoaguChek® Pro II jetzt für professionelle INR- und Gerinnungsdiagnostik bestellen.848,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein HIV-Test und wie zuverlässig ist das Ergebnis?
Ein HIV-Test kann entweder durch eine Blutprobe oder einen Mundabstrich durchgeführt werden, um nach Antikörpern oder dem Virus selbst zu suchen. Das Ergebnis ist in der Regel nach einigen Tagen verfügbar und gilt als sehr zuverlässig, jedoch kann es in seltenen Fällen zu falsch positiven oder falsch negativen Ergebnissen kommen. Es wird empfohlen, den Test regelmäßig durchzuführen, insbesondere bei Risikoverhalten. **
-
Was bedeutet diskret genau?
Diskret bedeutet, dass etwas unauffällig, unaufdringlich oder vertraulich ist. Es bezieht sich auf eine Handlung oder ein Verhalten, das nicht öffentlich oder offensichtlich ist. Diskretion kann auch bedeuten, dass Informationen vertraulich behandelt werden und nicht weitergegeben werden. **
-
Wie funktioniert ein Drogen Test?
Ein Drogentest funktioniert durch die Analyse von biologischen Proben wie Urin, Blut, Speichel oder Haaren auf das Vorhandensein von Drogen oder deren Metaboliten. In der Regel werden spezifische chemische Substanzen oder Marker gesucht, die auf den Konsum von illegalen Drogen hinweisen. Die Proben werden in einem Labor analysiert, wo verschiedene Testverfahren wie chromatographische Techniken oder immunologische Tests angewendet werden. Die Ergebnisse werden dann interpretiert und können Aufschluss darüber geben, ob jemand Drogen konsumiert hat. **
-
Wie funktioniert ein Speicheltest zur Drogen- oder Alkoholanalyse und wie zuverlässig ist das Ergebnis?
Ein Speicheltest zur Drogen- oder Alkoholanalyse wird durchgeführt, indem eine Probe des Speichels des Probanden entnommen und auf bestimmte Substanzen getestet wird. Die Ergebnisse sind in der Regel zuverlässig, da die Tests spezifisch auf bestimmte Substanzen reagieren und eine hohe Genauigkeit aufweisen. Allerdings können externe Faktoren wie falsche Handhabung oder Verunreinigungen das Ergebnis beeinflussen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.