Domain schnelldrogentest.de kaufen?
Wir ziehen mit dem Projekt
schnelldrogentest.de um.
Sind Sie am Kauf der Domain
schnelldrogentest.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schnelldrogentest.de kaufen?
Wie können wir Impact Detection-Technologien verbessern, um sicherzustellen, dass sie zuverlässig und effektiv arbeiten?
Durch kontinuierliche Forschung und Entwicklung, um die Genauigkeit und Zuverlässigkeit der Technologien zu verbessern. Durch regelmäßige Tests und Validierungen in realen Szenarien, um die Effektivität der Technologien sicherzustellen. Durch enge Zusammenarbeit mit Experten und Industriepartnern, um bestmögliche Lösungen zu entwickeln. **
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
Ähnliche Suchbegriffe für Detection
Top-Angebote
Produkte zum Begriff Detection:
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response (EDR) ? Intelligente Endpoint Security mit Bedrohungserkennung und automatisierter Incident Response Moderne Cyberangriffe sind heute deutlich komplexer als klassische Vireninfektionen. Angreifer setzen zunehmend auf dateilose Malware, Zero-Day-Exploits, Ransomware, Advanced Persistent Threats (APTs) und gezielte Angriffe auf Unternehmensnetzwerke. Herkömmliche Antivirenlösungen stoßen dabei häufig an ihre Grenzen, da sie Angriffe oftmals erst erkennen, wenn bereits Schaden entstanden ist. Mit Malwarebytes Endpoint Detection & Response (EDR) erhalten Unternehmen eine professionelle Sicherheitslösung, die weit über den klassischen Endpunktschutz hinausgeht. Neben einem leistungsstarken Echtzeitschutz überwacht die Software sämtliche Endgeräte kontinuierlich, erkennt verdächtige Aktivitäten mithilfe moderner KI- und Verhaltensanalysen u...109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
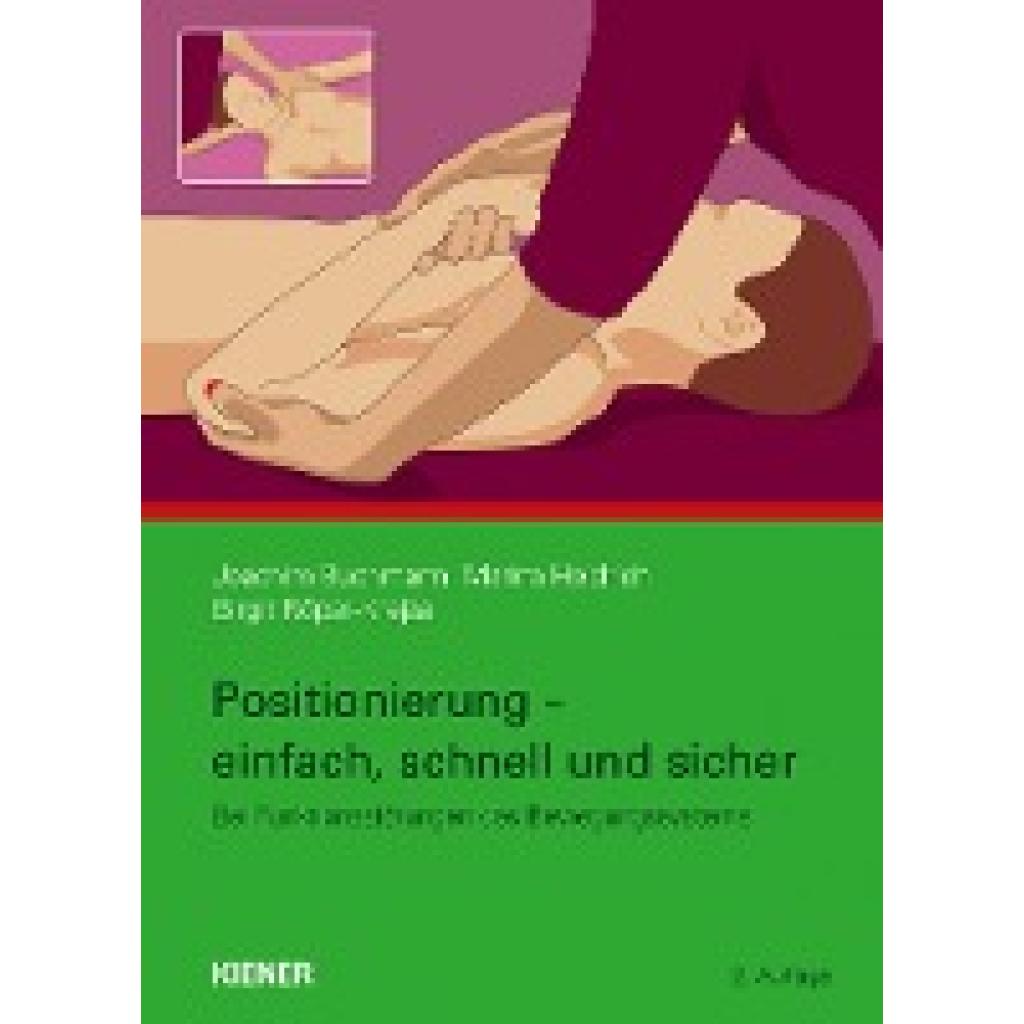
Buchmann, Joachim: Positionierung - einfach, schnell und sicherPositionierung - einfach, schnell und sicher , Nur ein Jahr nach Erscheinen der ersten Auflage liegt nun die zweite, überarbeitete Auflage des Buches vor! Es wurde von den Autoren gründlich durchgearbeitet und ergänzt um die Positionierungsbehandlung bei ulnarer Epikondylopathie sowie um wertvolle Informationen in den Exkursen aus dem Erfahrungsschatz der Autoren. Dieses "Praxis-Bilderbuch" bietet eine außerordentlich präzise und praktikable Anleitung mit Punkt-für-Punkt-Handlungsanweisungen und einprägsamen Zeichnungen. Die Autoren beschreiben ihr Konzept für eine Weiterentwicklung und Optimierung der von Lawrence Jones entwickelten Strain-Counterstrain-Technik. Der Therapeut wird im Buch Schritt für Schritt durch die Behandlung der verschiedenen Körperregionen geführt. Die Grundlage von Jones' Theorie ist die Beobachtung, dass Patienten jeden Schmerz innerhalb des Bewegungssystems durch eine bestimmte Körperposition versuchen zu reduzieren. Er fand Zonen vermehrter Spannung an der Körperoberfläche, Tenderpoints genannt, die für ihn Hinweis auf schmerzhafteFunktionsbeeinträchtigung und gleichzeitig Ausgangspunkt der Behandlung waren. Die Strain-Counterstrain-Technik ist darauf gerichtet, über eine für den Patienten schmerzarme, im besten Fall schmerzfreie Positionierung eine Dysfunktion und die damit verbundene Spannungsvermehrung zu beseitigen.. Die Methode basiert auf neurophysiologischen Überlegungen. Sie erfordert jedoch langsame Positionierungs- und Palpationsschritte und verursacht damit einen immensen Zeitaufwand. Dies führte die Autoren zu der Überlegung, ob nicht Fazilitationstechniken im Rahmen der Durchführung der Methode diesen Zeitaufwand reduzieren könnten. Sie entwickelten ein nahezu durchgängig mit Kompression, gelegentlich auch mit Traktion arbeitendes Behandlungsvorgehen, das bei unverminderter Effektivität eine entscheidende Zeitoptimierung ermöglicht. Daraus wiederum entstand eine detaillierte Handlungsanweisung für das Auffinden von Tenderpoints, deren Zuordnung zu Funktionsstörungen am Bewegungssystem und zum jeweiligen therapeutischen Vorgehen. , Seife > Autopflege & Aufbereitung , Erscheinungsjahr: 201907, Produktform: Kartoniert, Autoren: Buchmann, Joachim~Heidrich, Marina~Röper-Krejza, Birgit, Edition: REV, Auflage: 19002, Seitenzahl/Blattzahl: 205, Abbildungen: über 150 Abbildungen, Keyword: Bewegungsapparat; Bewegungsbeeinträchtigung; Epicondylitis; Faszillationstechniken; Funktionsfähigkeit; Halswirbelsäule; Iliosakralgelenk; Kompression; Manuelle Behandlung; Manuelle Therapie; Neurophysiologie; Osteopathie; Palpation; Physiotherapie; Schmerz; Schmerzbehandlung; Strain-Counterstrain-Technik; Tenderpoints; Traktion; ulnare Epikondylopathie, Fachschema: Chiropraktik~Manuelle Medizin / Chiropraktik~Osteopathie~Wirbelsäule / Osteopathie~Orthopädie~Physikalische Therapie~Physiotherapie, Fachkategorie: Physiotherapie~Chiropraktik und Osteopathie, Warengruppe: HC/Alternative Medizin/Naturmedizin/Homöopathie, Fachkategorie: Orthopädie und Brüche, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiener Verlag, Verlag: Kiener Verlag, Verlag: KIENER Verlag, Länge: 269, Breite: 198, Höhe: 17, Gewicht: 698, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783943324730, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 200044562,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)224,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)294,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **


Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
Top-Angebote
Produkte zum Begriff Detection:
-
ImpactPen Detection MarkerImpact Pen Golf Impact Marker Revolutionieren Sie Ihr Golftraining: Der Impact Pen Golf Impact Marker ist der erste und einzige Stift, der eine Farbschicht auf Ihre Schlagfläche aufträgt. Nach jedem Schlag zeigt ein klarer Abdruck präzise, wo Sie den Ball getroffen haben – perfekt für gezieltes Techniktraining. Präzision trifft auf Innovation Der Golf Impact Marker von Impact Pen ist ein revolutionäres Trainingswerkzeug, das Ihnen sofortiges visuelles Feedback zu Ihrem Ballkontakt liefert. Anders als herkömmliche Sprays trägt dieser innovative Stift eine dünne Farbschicht präzise auf Ihre Schlagfläche auf. Nach jedem Schlag sehen Sie exakt, wo Sie den Ball getroffen haben – Sweet Spot, Toe oder Heel werden sofort sichtbar. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist der Impact Pen extrem ergiebig und hält deutlich länger als vergleichbare Produkte. Das präzise Auftragen ermöglicht Ihnen gezieltes Training: Markieren Sie einzelne Bereiche auf der Schlagfläche, um spezifische Aspekte Ihrer Technik zu verbessern. Dabei gibt es keine Streuverluste wie bei Spray-Lösungen. Nach dem Training lässt sich die Farbschicht mühelos wieder abwischen. Produktdetails Revolutionäres Stift-System für präzise Farbauftrag auf die Schlagfläche Sofortiges visuelles Feedback nach jedem Schlag Zeigt exakt, wo der Ball getroffen wurde (Sweet Spot, Toe, Heel) Ergiebig: Reicht für bis zu 2000 Schläge Präzises Auftragen ohne Streuverluste Ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche Kompakte Stift-Größe – einfach zu transportieren Leicht abwischbar nach dem Training Technische Daten Merkmal Angabe Produkttyp Impact Marker Stift Reichweite Bis zu 2000 Schläge Anwendung Farbauftrag auf Schlagfläche Format Stift (kompakte Größe) Marke Impact Pen Entfernung Leicht abwischbar Verwendung Training, Technikanalyse Eigenschaften Präzises Feedback: Zeigt exakt, wie und wo der Ball die Schlagfläche getroffen hat Einzigartige Stift-Technologie: Erster und einziger Marker-Stift auf dem Markt für Schlagflächen Extrem ergiebig: Bis zu 2000 Schläge Reichweite – deutlich wirtschaftlicher als Spray-Alternativen Gezieltes Training: Markieren Sie einzelne Bereiche der Schlagfläche für spezifisches Techniktraining Keine Verschwendung: Präzise Auftragung ohne Streuverluste wie bei Spray-Produkten Kompakt und portabel: Kleineres Format als Spray – passt in jede Golftasche Einfache Handhabung: Schnelles Auftragen und müheloses Abwischen nach dem Training Ideal für Technikverbesserung: Perfektes Werkzeug für Golfer, die am Sweet Spot-Kontakt arbeiten möchten Fazit Der Impact Pen Golf Impact Marker ist ein innovatives Trainingswerkzeug für alle Golfer, die ihre Schlagtechnik systematisch verbessern möchten. Als erster und einziger Stift seiner Art bietet er präzises visuelles Feedback zu jedem Ballkontakt und zeigt Ihnen sofort, ob Sie den Sweet Spot getroffen haben. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist er deutlich ergiebiger als herkömmliche Spray-Lösungen. Die präzise Auftragung ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche ohne Verschwendung durch Streuverluste. Dank kompakter Größe passt er in jede Golftasche und lässt sich nach dem Training mühelos wieder abwischen. Ein Must-have für ambitionierte Golfer, die an ihrem Sweet Spot-Kontakt arbeiten und ihre Schlagqualität nachhaltig verbessern möchten. Angaben zum Hersteller: Impact Pen UG Luxemburger Straße 38 50354 Hürth Deutschland E-Mail: info@noahknoopgolf.de15,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Candida Test – Darm-Hefepilze NachweisDer Candida Test Hefepilze wie Candida albicans gehören bei den meisten Menschen in geringen Mengen zur natürlichen Flora von Darm und Schleimhäuten. Gerät dieses Gleichgewicht aus der Balance, können sich Candida-Hefen stärker vermehren und mit verschiedenen Beschwerden einhergehen. Dieser Test gibt dir Klarheit über eine mögliche Überbesiedelung, ganz einfach über eine Urin-Probe – diskret zu Hause durchführbar, ausgewertet im deutschen Partnerlabor. Der Test kann bei Blähungen, Völlegefühl, Magenschmerzen, Verstopfung oder Durchfall, Nahrungsunverträglichkeiten, Sodbrennen, Kopfschmerzen, Gelenkbeschwerden, verstärktem Appetit auf Süßes, wiederkehrender Erschöpfung oder anderen Hinweisen auf eine gestörte Darmflora sinnvoll sein. Candida albicans: Ursachen, Risikofaktoren und mögliche Beschwerden Candida albicans kommt natürlicherweise unter anderem im Verdauungstrakt sowie auf den Schleimhäuten von Mund, Rachen und Genitalbereich vor. Ist das Immunsystem geschwächt oder die natürliche bakterielle Flora gestört, können sich Candida-Hefen stärker vermehren. Je nach betroffenem Körperbereich können beispielsweise Beschwerden im Darm, Mund- und Rachenraum, Genitalbereich oder auf der Haut auftreten. Eine übermäßige Vermehrung kann unter anderem durch die Einnahme von Antibiotika, Kortisonpräparaten, Zytostatika oder Immunsuppressiva, durch orale Verhütungsmittel, Chemotherapie, Diabetes, Operationen oder ein geschwächtes Immunsystem begünstigt werden. Auch eine zuckerreiche Ernährung mit vielen Süßigkeiten, Weißmehlprodukten und raffinierten Kohlenhydraten sowie hoher Alkoholkonsum und Stress können das Wachstum fördern. Ein enger Kontakt zu Menschen mit einer Candida-Überbesiedelung kann eine Übertragung ebenfalls begünstigen, insbesondere bei geschwächter Abwehr. Mögliche Beschwerden reichen von Blähungen, Völlegefühl, Verstopfung oder Durchfall über Sodbrennen und Nahrungsunverträglichkeiten bis hin zu Müdigkeit und Stimmungsschwankungen. Welche Symptome auftreten, hängt unter anderem davon ab, welcher Körperbereich betroffen ist. Das wird analysiert aus dem Urin: D-Arabinitol (Stoffwechselprodukt verschiedener Candida-Spezies, Marker für Hefewachstum im Dünndarm) D-Arabinitol: Was der Wert über Candida aussagen kann D-Arabinitol ist ein Stoffwechselprodukt verschiedener Candida-Spezies. Vermehren sich Candida-Hefen verstärkt, können die D-Arabinitol-Werte im Blut und Urin ansteigen. Der Wert dient daher als indirekter Marker für erhöhtes Hefewachstum und kann Hinweise auf eine Candida-Belastung geben. Eine Bestimmung kann insbesondere bei Verdauungsbeschwerden, starken oder wiederkehrenden Genitalmykosen sowie bei erhöhten Candida-Konzentrationen im Stuhl oder auf den Schleimhäuten von Mund und Rachen sinnvoll sein. Auch bei einem geschwächten Immunsystem, Diabetes, Tumorerkrankungen, entzündlichen Darmerkrankungen oder während beziehungsweise nach der Einnahme von Zytostatika, Immunsuppressiva oder Breitbandantibiotika kann der Test zur weiteren Abklärung eingesetzt werden. Um auch direkt deinen Darm zu überprüfen, schau dir unsere Darm-Tests an. Durchführung des Tests Nach deiner Bestellung erhältst du das Testset mit allen notwendigen Materialien und einer ausführlichen Anleitung. In dieser Anleitung erfährst du detailliert, wann und wie du die Probe abnehmen solltest. Lies dir das Dokument unbedingt vorher sorgfältig durch. Anschließend nimmst du die Probe ab und sendest sie mit dem beiliegenden vorausgefüllten Rücksendeumschlag kostenlos an unser deutsches Partnerlabor. Auswertung und Befund Nach etwa 10 bis 14 Werktagen erhältst du einen ausführlichen und leicht verständlichen Befund, der dir aufzeigt, ob dein Wert im Normbereich liegt oder Auffälligkeiten bestehen. So bekommst du einen klaren Überblick über deine persönlichen Ergebnisse. Deine Privatsphäre ist uns wichtig Die Entnahme der Probe für den Test kannst du diskret zu Hause durchführen. Wir und unser deutsches Partnerlabor, das mit der Durchführung der Analysen beauftragt wird, nehmen den Schutz deiner Daten sehr ernst. Deshalb hast du den alleinigen Zugang zu diesen Informationen. Sie werden niemals an nicht autorisierte Dritte weitergegeben. Zudem werden alle Proben unmittelbar nach der Analyse entsorgt.48,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response (EDR) ? Intelligente Endpoint Security mit Bedrohungserkennung und automatisierter Incident Response Moderne Cyberangriffe sind heute deutlich komplexer als klassische Vireninfektionen. Angreifer setzen zunehmend auf dateilose Malware, Zero-Day-Exploits, Ransomware, Advanced Persistent Threats (APTs) und gezielte Angriffe auf Unternehmensnetzwerke. Herkömmliche Antivirenlösungen stoßen dabei häufig an ihre Grenzen, da sie Angriffe oftmals erst erkennen, wenn bereits Schaden entstanden ist. Mit Malwarebytes Endpoint Detection & Response (EDR) erhalten Unternehmen eine professionelle Sicherheitslösung, die weit über den klassischen Endpunktschutz hinausgeht. Neben einem leistungsstarken Echtzeitschutz überwacht die Software sämtliche Endgeräte kontinuierlich, erkennt verdächtige Aktivitäten mithilfe moderner KI- und Verhaltensanalysen u...109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Buchmann, Joachim: Positionierung - einfach, schnell und sicherPositionierung - einfach, schnell und sicher , Nur ein Jahr nach Erscheinen der ersten Auflage liegt nun die zweite, überarbeitete Auflage des Buches vor! Es wurde von den Autoren gründlich durchgearbeitet und ergänzt um die Positionierungsbehandlung bei ulnarer Epikondylopathie sowie um wertvolle Informationen in den Exkursen aus dem Erfahrungsschatz der Autoren. Dieses "Praxis-Bilderbuch" bietet eine außerordentlich präzise und praktikable Anleitung mit Punkt-für-Punkt-Handlungsanweisungen und einprägsamen Zeichnungen. Die Autoren beschreiben ihr Konzept für eine Weiterentwicklung und Optimierung der von Lawrence Jones entwickelten Strain-Counterstrain-Technik. Der Therapeut wird im Buch Schritt für Schritt durch die Behandlung der verschiedenen Körperregionen geführt. Die Grundlage von Jones' Theorie ist die Beobachtung, dass Patienten jeden Schmerz innerhalb des Bewegungssystems durch eine bestimmte Körperposition versuchen zu reduzieren. Er fand Zonen vermehrter Spannung an der Körperoberfläche, Tenderpoints genannt, die für ihn Hinweis auf schmerzhafteFunktionsbeeinträchtigung und gleichzeitig Ausgangspunkt der Behandlung waren. Die Strain-Counterstrain-Technik ist darauf gerichtet, über eine für den Patienten schmerzarme, im besten Fall schmerzfreie Positionierung eine Dysfunktion und die damit verbundene Spannungsvermehrung zu beseitigen.. Die Methode basiert auf neurophysiologischen Überlegungen. Sie erfordert jedoch langsame Positionierungs- und Palpationsschritte und verursacht damit einen immensen Zeitaufwand. Dies führte die Autoren zu der Überlegung, ob nicht Fazilitationstechniken im Rahmen der Durchführung der Methode diesen Zeitaufwand reduzieren könnten. Sie entwickelten ein nahezu durchgängig mit Kompression, gelegentlich auch mit Traktion arbeitendes Behandlungsvorgehen, das bei unverminderter Effektivität eine entscheidende Zeitoptimierung ermöglicht. Daraus wiederum entstand eine detaillierte Handlungsanweisung für das Auffinden von Tenderpoints, deren Zuordnung zu Funktionsstörungen am Bewegungssystem und zum jeweiligen therapeutischen Vorgehen. , Seife > Autopflege & Aufbereitung , Erscheinungsjahr: 201907, Produktform: Kartoniert, Autoren: Buchmann, Joachim~Heidrich, Marina~Röper-Krejza, Birgit, Edition: REV, Auflage: 19002, Seitenzahl/Blattzahl: 205, Abbildungen: über 150 Abbildungen, Keyword: Bewegungsapparat; Bewegungsbeeinträchtigung; Epicondylitis; Faszillationstechniken; Funktionsfähigkeit; Halswirbelsäule; Iliosakralgelenk; Kompression; Manuelle Behandlung; Manuelle Therapie; Neurophysiologie; Osteopathie; Palpation; Physiotherapie; Schmerz; Schmerzbehandlung; Strain-Counterstrain-Technik; Tenderpoints; Traktion; ulnare Epikondylopathie, Fachschema: Chiropraktik~Manuelle Medizin / Chiropraktik~Osteopathie~Wirbelsäule / Osteopathie~Orthopädie~Physikalische Therapie~Physiotherapie, Fachkategorie: Physiotherapie~Chiropraktik und Osteopathie, Warengruppe: HC/Alternative Medizin/Naturmedizin/Homöopathie, Fachkategorie: Orthopädie und Brüche, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiener Verlag, Verlag: Kiener Verlag, Verlag: KIENER Verlag, Länge: 269, Breite: 198, Höhe: 17, Gewicht: 698, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783943324730, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 200044562,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können wir Impact Detection-Technologien verbessern, um sicherzustellen, dass sie zuverlässig und effektiv arbeiten?
Durch kontinuierliche Forschung und Entwicklung, um die Genauigkeit und Zuverlässigkeit der Technologien zu verbessern. Durch regelmäßige Tests und Validierungen in realen Szenarien, um die Effektivität der Technologien sicherzustellen. Durch enge Zusammenarbeit mit Experten und Industriepartnern, um bestmögliche Lösungen zu entwickeln. **
-
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
-
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
Ähnliche Suchbegriffe für Detection
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)224,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)294,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)91,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)259,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.